Grupos cibercriminosos intensificaram as campanhas de phishing nos últimos dias com dois novos kits de ataque projetados especificamente para invadir contas corporativas do Microsoft 365: Jalisco e OmegaLord. Ambos foram desenvolvidos para burlar a verificação em duas etapas (MFA), explorando vulnerabilidades no processo de autenticação da Microsoft. Enquanto o Jalisco abusa do recurso de Device Code para autorizar dispositivos maliciosos, o OmegaLord foca na coleta predatória de dados para interceptar o segundo fator de autenticação via SMS. A combinação dessas ameaças representa um risco elevado para empresas que utilizam o ecossistema Microsoft 365.
Como o kit Jalisco explora o Device Code da Microsoft
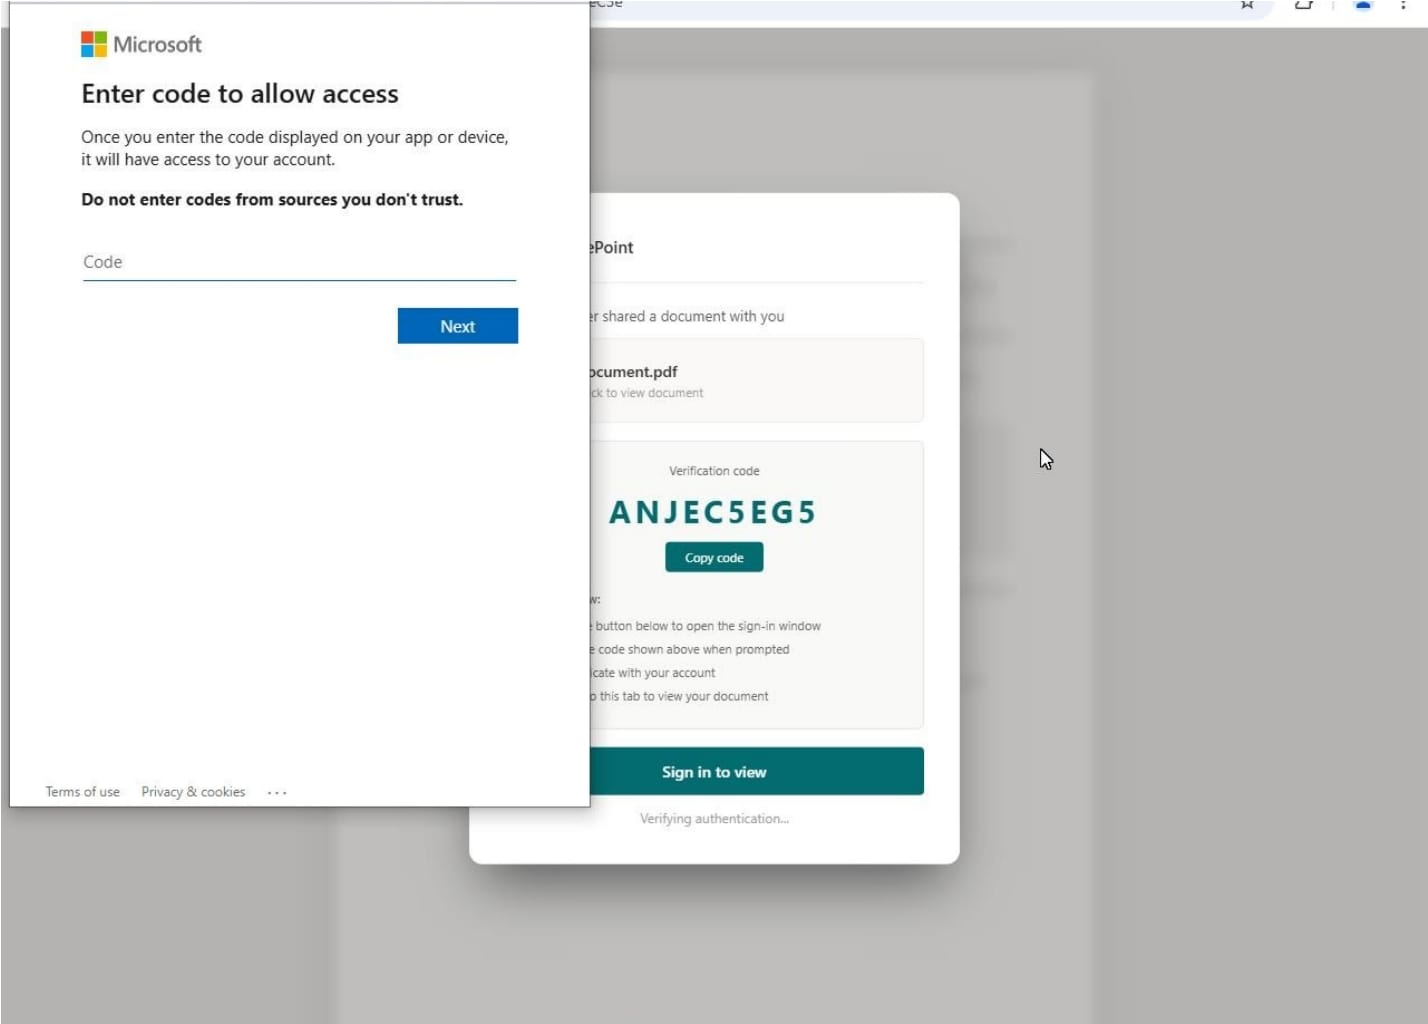
O Jalisco é um kit de phishing que tira proveito de um recurso legítimo da Microsoft chamado Device Code (Código de Dispositivo). Esse mecanismo foi criado para facilitar o login em dispositivos sem teclado, como Smart TVs e consoles, onde o usuário insere um código exibido na tela em um navegador separado para autenticar o acesso. No ataque, o criminoso inicia o fluxo de Device Code como se fosse um novo dispositivo, gerando um código de autenticação. Em seguida, envia um e-mail falso à vítima com um tom de urgência, solicitando que ela realize uma “verificação necessária” e clicando em um link que leva a uma página falsa da Microsoft. Quando o usuário digita o código na página falsa, ele está, na verdade, autorizando o dispositivo do hacker a acessar sua conta corporativa.
Para driblar a limitação de expiração dos códigos — que duram apenas 15 minutos — o Jalisco gera automaticamente novos códigos assim que a vítima acessa a página falsa. Dessa forma, o invasor consegue concluir o ataque antes que o código se torne inválido. Além disso, o kit permite cadastrar até cinco dispositivos piratas na conta comprometida, dando a eles nomes genéricos como “Windows” para não levantar suspeitas quando o usuário verificar a lista de acessos. Essa estratégia dificulta a detecção imediata por parte do titular da conta.
figurefigure
O OmegaLord e a coleta de dados para quebrar o MFA
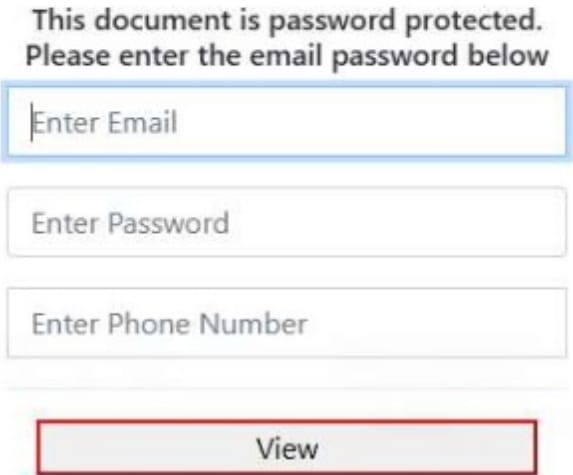
Enquanto o Jalisco explora o Device Code, o OmegaLord adota uma abordagem diferente: a coleta predatória de informações para neutralizar o MFA. Quando a vítima tenta abrir um falso documento de trabalho, uma página de login falsa da Microsoft solicita o e-mail corporativo, a senha e o número de telefone celular. O objetivo principal dos criminosos é capturar o telefone para realizar ataques focados na operadora de telefonia, como a clonagem de chip SIM. Com o número em mãos, eles podem acionar o suporte técnico da operadora ou sistemas automáticos de recuperação de conta, solicitando a transferência da linha para um chip controlado por eles.
O roubo do telefone é uma etapa crítica nesse processo, pois abre caminho para interceptar mensagens SMS contendo códigos de verificação de dois fatores. Uma vez que o invasor obtém o código de autenticação via SMS, ele consegue bypassar completamente o MFA e acessar a conta corporativa. O OmegaLord também pode ser usado em conjunto com o Jalisco, combinando a coleta de dados com a exploração do Device Code para aumentar as chances de sucesso.
figurefigure
Seis minutos para invadir plataformas internas
Uma vez que o criminoso consegue acesso à conta de um funcionário usando o Jalisco ou o OmegaLord, a velocidade de movimentação lateral é impressionante. De acordo com a ReliaQuest, os invasores levam em média apenas seis minutos para invadir plataformas internas da empresa, como o SharePoint. Nesse curto espaço de tempo, eles vasculham planilhas financeiras, dados pessoais de clientes, e-mails confidenciais e outros documentos sensíveis. O objetivo é coletar informações que possam ser usadas para chantagear a empresa afetada ou para revenda no mercado negro. A rapidez do ataque dificulta a resposta das equipes de segurança, que muitas vezes só percebem a invasão após o roubo já ter ocorrido.
Medidas de proteção: reduzir dispositivos vinculados e desativar o Device Code
Para se proteger contra esses golpes, a principal recomendação da ReliaQuest é que as empresas revisem a política de dispositivos vinculados ao Microsoft 365. Atualmente, a plataforma permite até 50 dispositivos por conta, o que oferece ampla margem para invasores registrarem aparelhos maliciosos. Reduzir esse limite para um número mínimo necessário dificulta a ação dos criminosos. Além disso, a desativação do recurso de Device Code deve ser considerada sempre que não for estritamente necessário para o negócio. Caso o uso seja indispensável, é essencial implementar monitoramento contínuo para detectar autorizações suspeitas de dispositivos.
Empresas também devem investir em treinamento de conscientização para que os funcionários identifiquem e-mails de phishing que solicitam códigos de autenticação ou dados pessoais. A implementação de autenticação multifator baseada em aplicativos autenticadores (como Microsoft Authenticator) em vez de SMS também reduz o risco de interceptação do segundo fator. A combinação de políticas restritivas, monitoramento ativo e educação dos usuários é a melhor defesa contra ameaças como Jalisco e OmegaLord, que exploram justamente a confiança dos usuários no processo de autenticação da Microsoft.



